Memuat artikel riset...
Server-Side Request Forgery (SSRF) tetap menjadi salah satu kerentanan web paling berbahaya ketika diaplikasikan pada infrastruktur cloud. Dalam artikel ini, kita membedah mekanisme SSRF dari recon dasar hingga eksfiltrasi token metadata.
# Simulasi curl ke link metadata v1
curl -s http://169.254.169.254/latest/meta-data/iam/security-credentials/
X-aws-ec2-metadata-token.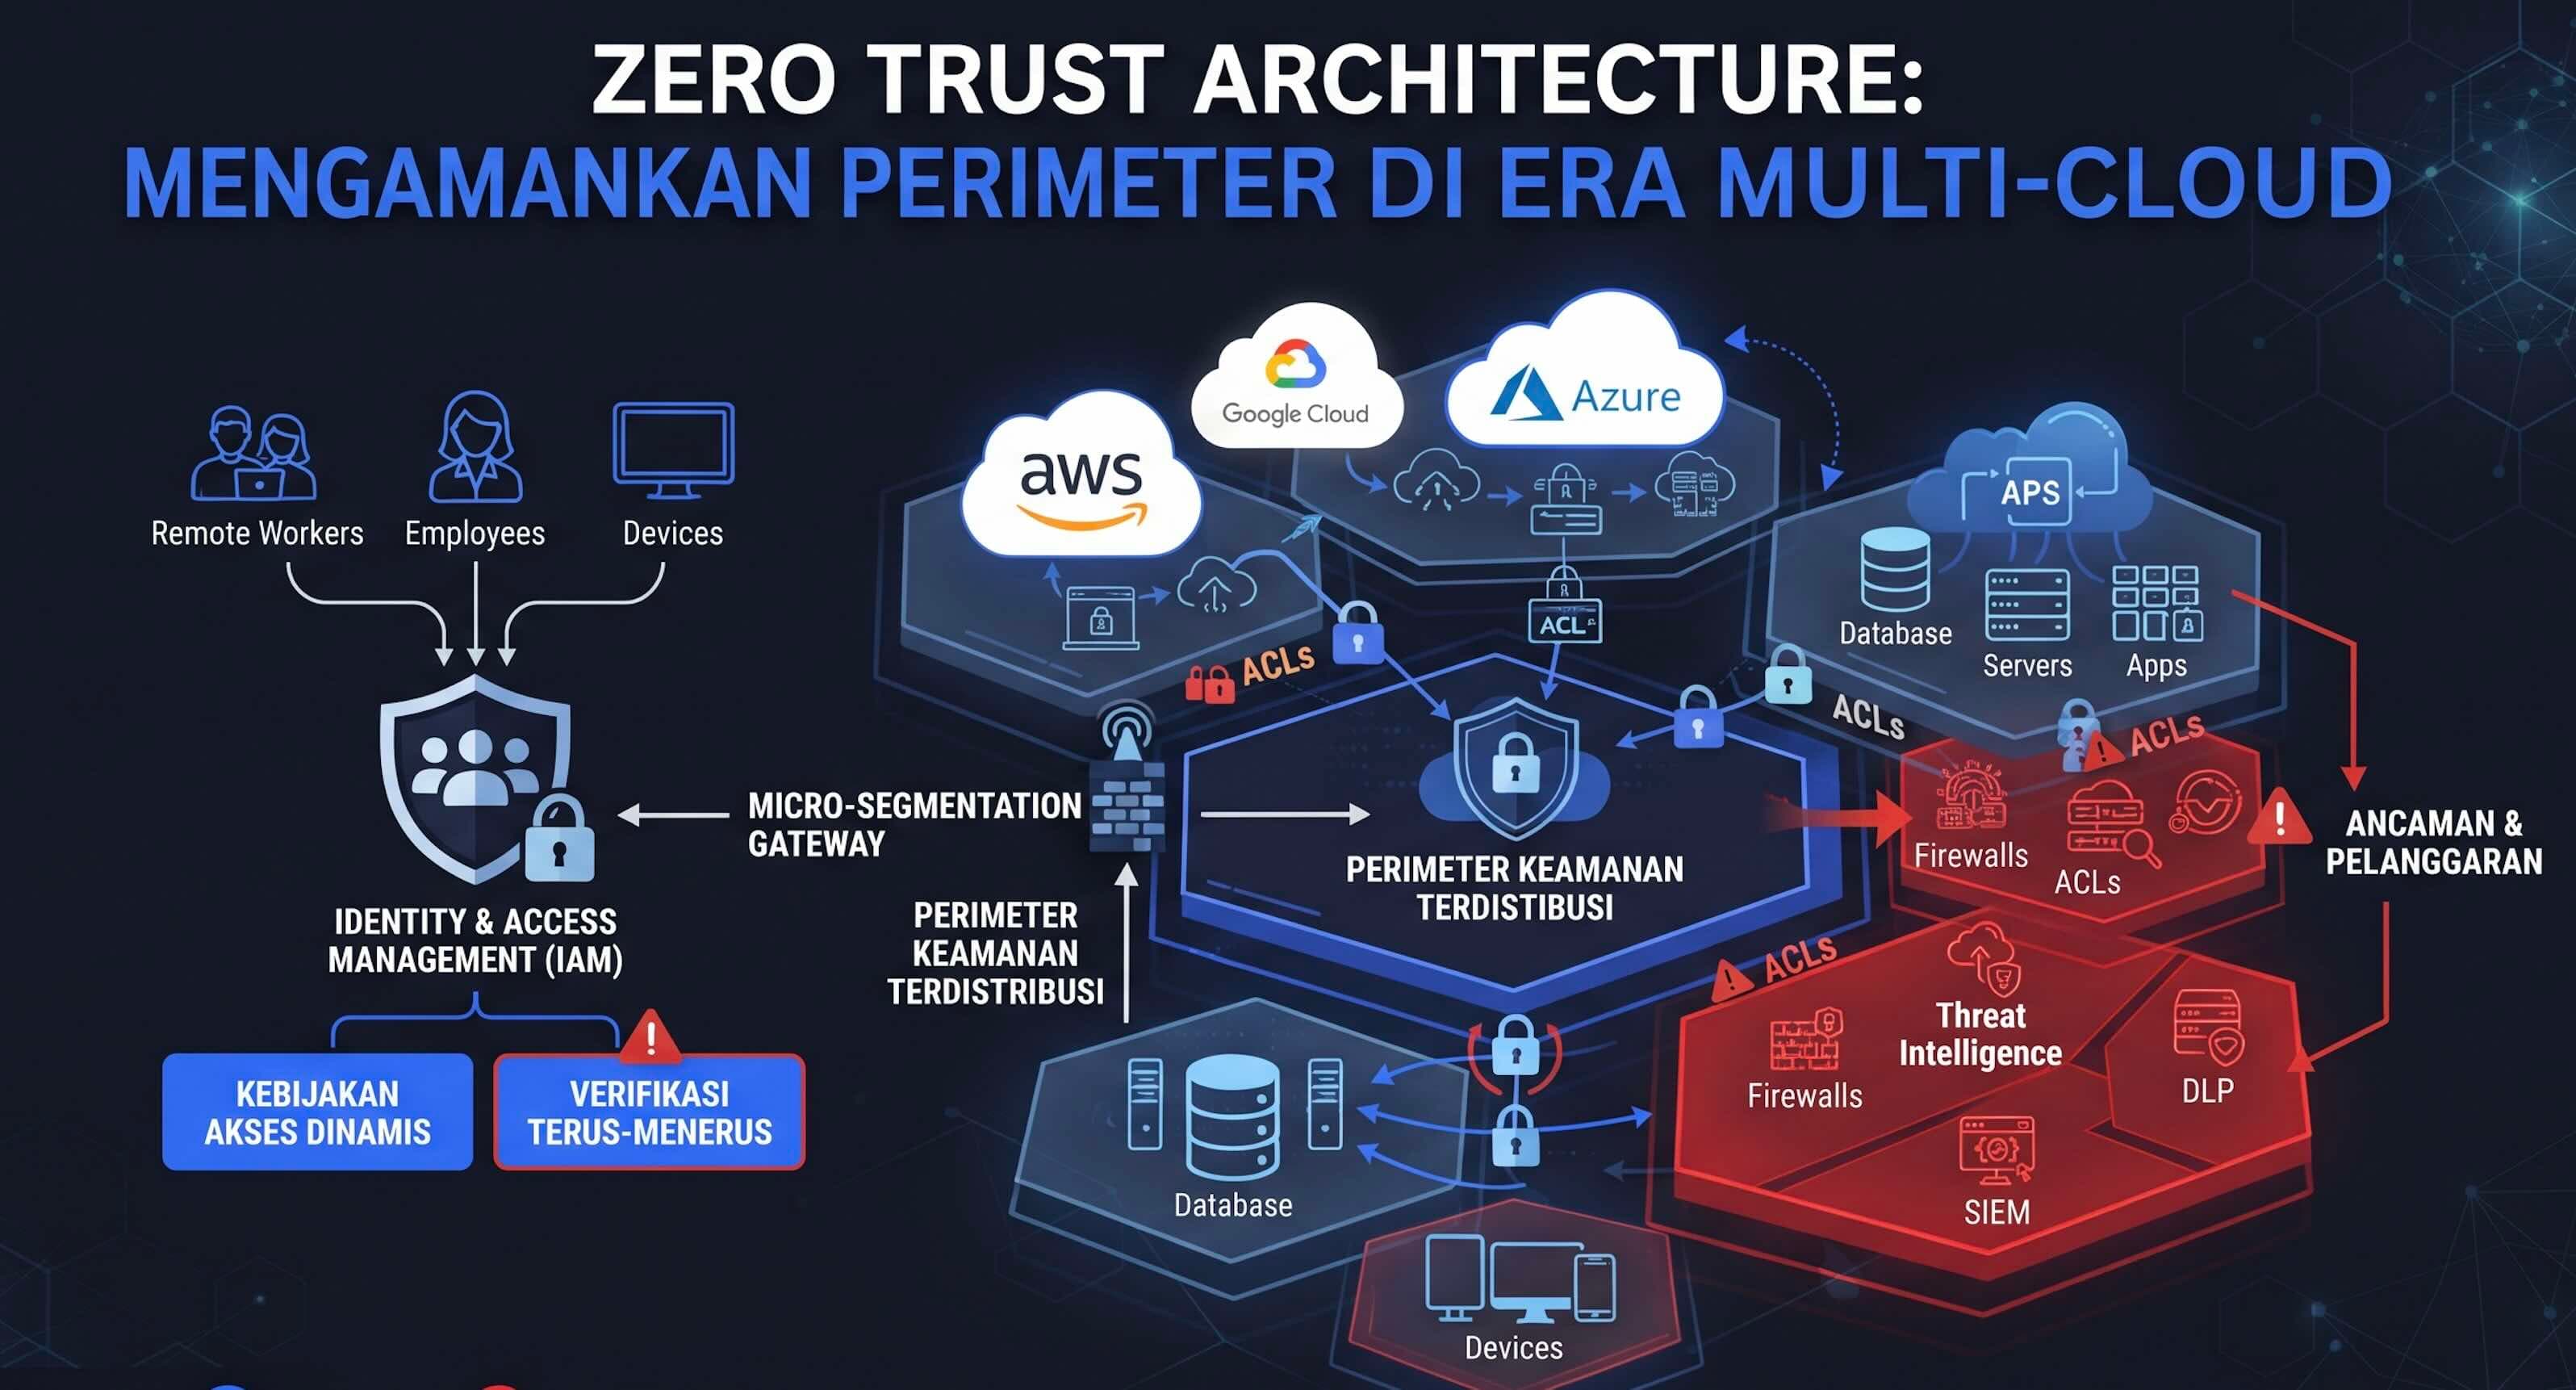
Prinsip 'Never Trust, Always Verify' diimplementasikan secara konkret pada level identitas, mikrosegmentasi jaringan, dan continuous monitoring.
Memahami bagaimana eksploitasi binary bertransisi dari penimpaan return address sederhana ke Return-Oriented Programming untuk bypass DEP/NX.